В представлении многих собственников безопасность — это купить дорогой антивирус и повесить замок на дверь серверной. Реальность такова, что 90% успешных атак шифровальщиков (Ransomware) и утечек данных происходят через банальные дыры: скомпрометированный RDP-порт, пароль «123456» у уволенного сотрудника или отсутствие изолированного бэкапа. В этой статье конкретный чек-лист CISO для малого и среднего бизнеса без раздувания многомиллионных бюджетов.
25.06.2026
1. Золотое правило резервного копирования 3-2-1 (Иммунитет к шифровальщикам)

Если ваша система резервного копирования подключена к серверу по обычной сетевой папке SMB/NFS с правами на запись — считайте, что бэкапов у вас нет. Современный вирус-вымогатель сначала шифрует доступные сетевые шары, и лишь затем основную базу.
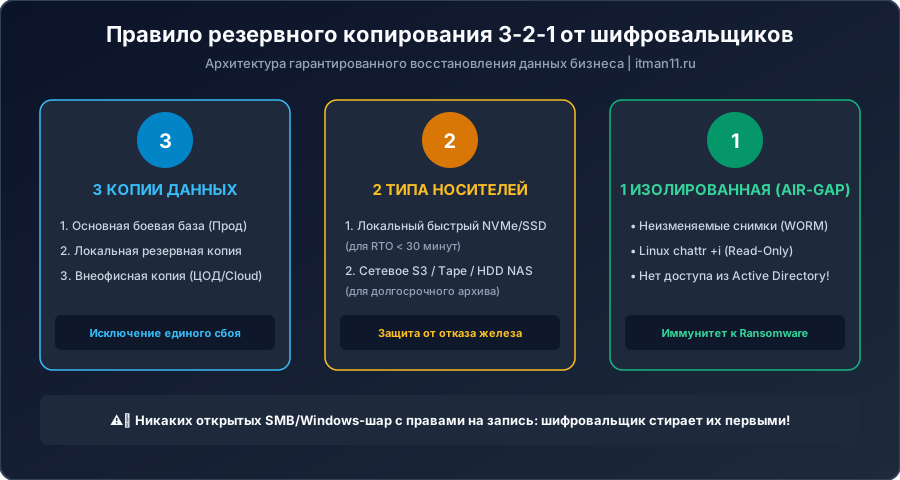
Принцип 3-2-1 в действии:
-
3 копии данных: Основная рабочая база + локальная быстрая копия + удаленная резервная копия.
-
2 разных типа носителей: Например, локальный NVMe массив и выделенный ленточный накопитель или независимое S3-облако.
-
1 копия оффлайн (Air Gap / WORM / Immutable): Хранилище с неизменяемыми снимками (Object Lock / ZFS snapshot / Linux с атрибутом
chattr +iи отдельным пользователем без доступа из Windows-домена).
2. Сегментация сетей и изоляция критических зон
Откажитесь от «плоской» локальной сети, где бухгалтер, гостевой Wi-Fi и кластер СУБД находятся в одном широковещательном домене (VLAN).
                      [ INTERNET ]
                           │
                     [ Firewall ]
                           │
       ┌───────────────────┼───────────────────┐
       ▼                   ▼                   ▼
  [ VLAN 10 ]         [ VLAN 20 ]         [ VLAN 30 ]
  Офис и ПК         Серверы 1С / Приложений     Контур СУБД (Postgres/MSSQL)
(Изолированы) (Доступ только по портам) (Доступ ТОЛЬКО от серверов 1С)-
Серверы СУБД не должны иметь выхода в интернет вообще. Любые обновления накатываются через локальный прокси-репозиторий или шлюз управления.
-
Прямой доступ пользователей к СУБД запрещен: пользователи общаются с кластером только через тонкий клиент или веб-публикацию.
-
Отдельный management VLAN: доступ к интерфейсам IPMI/iLO/iDRAC строго по белому списку IP.
3. Чек-лист аутентификации и доступов (Zero Trust)
-
Никаких открытых RDP наружу: RDP-порты 3389, выставленные в интернет — главная мишень брутфорса. Подключение только через VPN (WireGuard, OpenVPN) с обязательной двухфакторной аутентификацией (2FA).
-
Принудительная 2FA: Внедрена для корпоративной почты, VPN, панелей управления и облачных сервисов.
-
Регулярная ревизия учетных записей (Access Review): Раз в месяц автоматический опрос кадровой службы и блокировка учетных записей уволенных сотрудников.
-
Принцип минимальных привилегий (PoLP): Пользователи работают без локальных прав администратора. Для повседневной работы сисадминов выделяются обычные учетки, а root/admin используется только через
sudoс фиксацией в аудите.
4. Патч-менеджмент и реакция на инциденты
-
Регулярные обновления ядра и пакетов: Согласно исследованию CVE, 80% успешных взломов используют уязвимости, для которых уже выпущены патчи более 6 месяцев назад. Ознакомьтесь с чек-листом по базовой настройке и обновлениям Debian.
-
План реагирования на инцидент (Incident Response Plan): Каждый дежурный должен иметь распечатанную (!) памятку: кого будить, как изолировать зараженный сегмент сети выдергиванием патч-корда, и где хранится «холодный» бэкап.
Добавить комментарий
